Mit takar valójában az API szó?
Rákeresel, mit jelent az API, és két mondat után már endpointokról, tokenekről és JSON-sémákról olvasol. A legtöbb magyarázat egy rövid definícióval indít, aztán azonnal szakzsargonba vált.
Ha nem vagy fejlesztő, ott el is veszíted a fonalat.
Ez a cikk máshogy épül fel.
Laikus nyelven indulunk, és lépésről lépésre haladunk a technikai részletek felé.
Senki nem marad le útközben.
Az API az Application Programming Interface rövidítése, magyarul alkalmazásprogramozási felület. Szinte minden digitális szolgáltatásnál előkerül, legyen szó mobilappról, webáruházról vagy vállalati rendszerről.
Ennek oka egyszerű: ma már szinte egyetlen szoftver sem működik elszigetelten.
Fizetést fogad, adatot kér le, értesítést küld, és mindezt más rendszerekkel együttműködve teszi.
Előbb megnézzük, mi az API hétköznapi hasonlatokkal. Utána végigkövetünk egy valódi kérés-válasz folyamatot, konkrét példával. Végül tisztázzuk, hogyan kapcsolódik egymáshoz a frontend, a backend és az adatbázis, és milyen üzleti helyzetekben találkozol API-kkal 2026-ban.
Api egyszerűen elmagyarázva
Az időjárás-alkalmazásod soha nem mért hőmérsékletet.
Egyetlen fokot sem.
Mégis percre pontosan megmondja, hány fok van Budapesten, és holnap esni fog-e.
A trükk az, hogy az app egy meteorológiai szolgáltatótól kéri el az adatokat. Ehhez egy előre rögzített „nyelvet” használ: tudja, milyen formában kell kérdeznie, és pontosan tudja, milyen formában érkezik a válasz.
Ez a közös nyelv az API.
Pontosabban: az API egy programozási interfész, vagyis szabályok és megállapodások gyűjteménye, amely leírja, hogyan kommunikálhat egymással két program. Meghatározza, milyen kéréseket lehet küldeni, milyen adatokat kell mellékelni, és milyen válasz érkezik vissza.
Az egyik program nem lát bele a másik belsejébe.
Nem is kell neki.
Gondolj egy étterem pincérére.
Te nem mész be a konyhába, nem nyitod ki a hűtőt, és nem mondod meg a szakácsnak, hogyan süsse a húst. Leadod a rendelést a pincérnek (a menü alapján), ő továbbítja, majd visszahozza a kész ételt.
Az API pontosan ilyen közvetítő: szabványos formában fogadja a kérést, és szabványos formában adja vissza az eredményt.
Az API lényege nem a technológia, hanem a megállapodás. Két rendszer azért tud együttműködni, mert mindkettő ugyanazokat a szabályokat követi.
Sokan azt hiszik, az API kizárólag webes fogalom.
Nem az.
Az operációs rendszereknek is van API-juk: az Android például számozott API-szinteket használ (az Android 15 az API 35-ös szintnek felel meg), és a Google Play 2025 óta ezt a szintet várja el az új appoktól. A fejlesztő ezen keresztül éri el a kamerát, a GPS-t vagy az értesítéseket anélkül, hogy a hardver működését ismernie kellene.
Ugyanígy API-ja van a programkönyvtáraknak is. Amikor egy fejlesztő egy dátumkezelő könyvtárat használ, annak nyilvános függvényei alkotják az API-t. Sőt, egyetlen alkalmazáson belül is kommunikálhatnak egymással a modulok API-kon keresztül, ez a mikroszolgáltatások architektúrájának alapja.
Fontos különbség az is, hogy ki férhet hozzá egy API-hoz. Nem minden API nyilvános:
Nyilvános (public) API: bárki regisztrálhat és használhatja, mint a Google Maps vagy egy időjárás-szolgáltató API-ja.
Belső vagy privát API: csak a vállalat saját rendszerei érik el, például a webshop frontendje és a saját backendje között.
Partner API: kiválasztott üzleti partnerek kapnak hozzáférést szerződés alapján, például egy futárszolgálat a webáruház rendelési adataihoz.
Hogyan működik egy api-hívás?
Egy API-hívás jellemzően néhány száz ezredmásodperc alatt lezajlik.
Ennyi idő alatt viszont meglepően sok minden történik.
Kövessük végig, mi zajlik a háttérben, amikor megnyitod az időjárás-appot és rákattintasz Budapestre.
- A felhasználó interakciója elindítja a folyamatot. Rákattintasz a „Budapest” gombra. A képernyőn látható felület ezt eseményként érzékeli, és jelez az alkalmazás logikájának, hogy adatra van szükség.
- A kliens összeállítja a kérést. A kliens (az app) meghatározza, melyik API-végpontra (endpointra) küldi a kérést, és milyen HTTP-metódussal. A végpont egy konkrét cím, például
https://api.pelda.hu/idojaras, a paraméter pedig a város neve. - A megfelelő HTTP-metódus kiválasztása. A HTTP-metódusok jelzik a szándékot: a GET adatot kér le, a POST újat hoz létre, a PUT meglévőt módosít, a DELETE töröl. Az időjárás lekéréséhez GET kell, így a teljes kérés így néz ki:
GET /idojaras?varos=Budapest. - A kérés elküldése a hitelesítő adatokkal. Az app a kéréshez fejléceket (headereket) csatol, köztük az azonosítót, például egy API-kulcsot vagy egy Bearer tokent. A kérés HTTPS-en keresztül, titkosítva utazik a szerverhez.
- A szerver hitelesít és ellenőriz. A szerver először azt vizsgálja meg, ki küldte a kérést, és jogosult-e rá. Ha a kulcs hibás, a válasz azonnal 401 Unauthorized lesz, és a folyamat itt véget ér.
- A backend feldolgozza a kérést. Sikeres hitelesítés után a szerveroldali logika lekérdezi az adatbázisból Budapest aktuális adatait, és szükség esetén átalakítja vagy kiegészíti őket.
- A szerver válaszol státuszkóddal és adattal. A válasz egy HTTP státuszkódot (siker esetén 200 OK) és a kért adatot tartalmazza, jellemzően JSON formátumban:
{"varos": "Budapest", "homerseklet": 5, "egbolt": "felhős"}. - A kliens megjeleníti az eredményt. Az app kiolvassa a JSON-ból a hőmérsékletet, és a képernyőn megjelenik: 5 °C, felhős. Te ebből csak a végeredményt látod.
A JSON adatcsere azért terjedt el ennyire, mert ember és gép számára egyaránt olvasható. Kulcs-érték párokból áll, és szinte minden programozási nyelv natívan kezeli.
Ki csinál mit a háttérben?
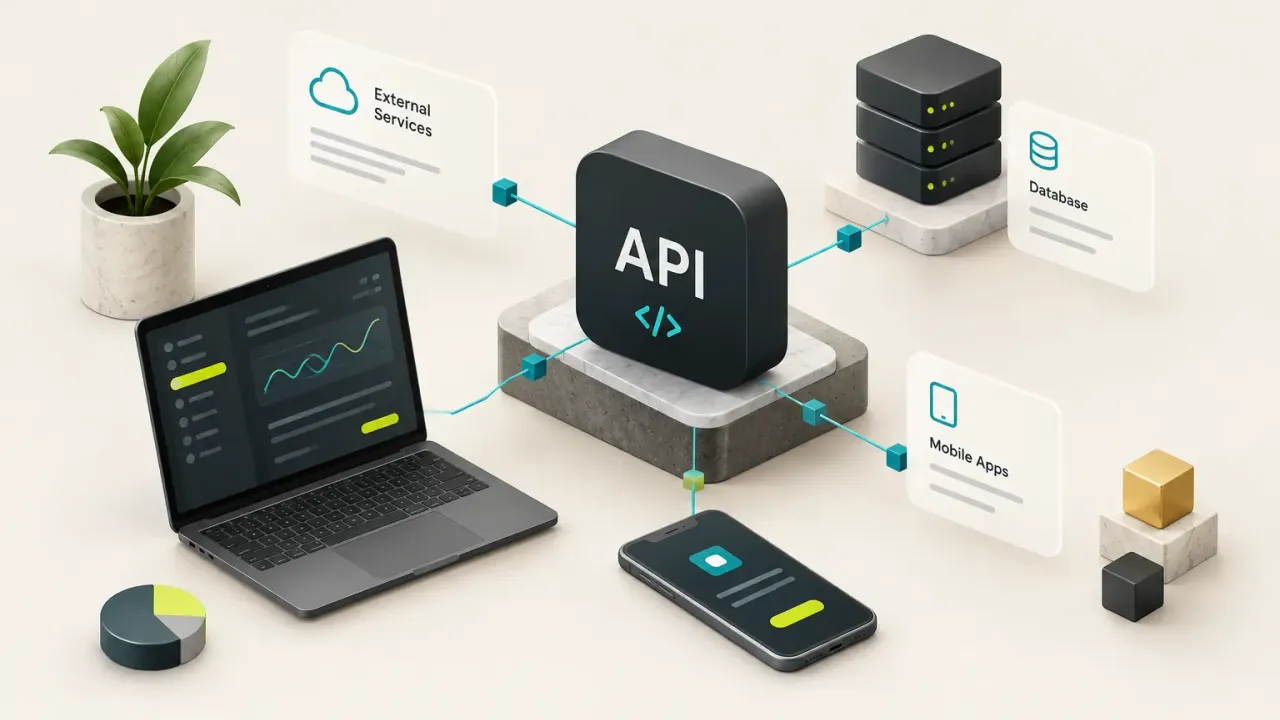
A leggyakoribb félreértés, hogy az API, a backend és az adatbázis ugyanaz. Valójában négy különálló réteg dolgozik együtt, mindegyik saját feladattal.
A felhasználói felület (UI) a vizuális réteg: gombok, listák, képek. Önmagában nem tud semmit, csak érzékeli a kattintásokat, és ezekre API-hívásokat indít.
Ez a frontend része.
Az API a kommunikációs felület. Ő a pincér: fogadja a kéréseket, ellenőrzi, hogy szabályosak-e, és továbbítja őket.
A backend az üzleti logika: itt dől el, mit kell kiszámolni, milyen szabályok érvényesek, mi történik egy rendelés leadásakor.
Az adatbázis pedig a tárolás.
Itt élnek a felhasználói fiókok, a rendelések, az időjárási mérések.
A backend adatbázis-kapcsolaton keresztül olvas és ír, a frontend viszont soha nem nyúl közvetlenül az adatbázishoz.
Ez biztonsági alapelv.
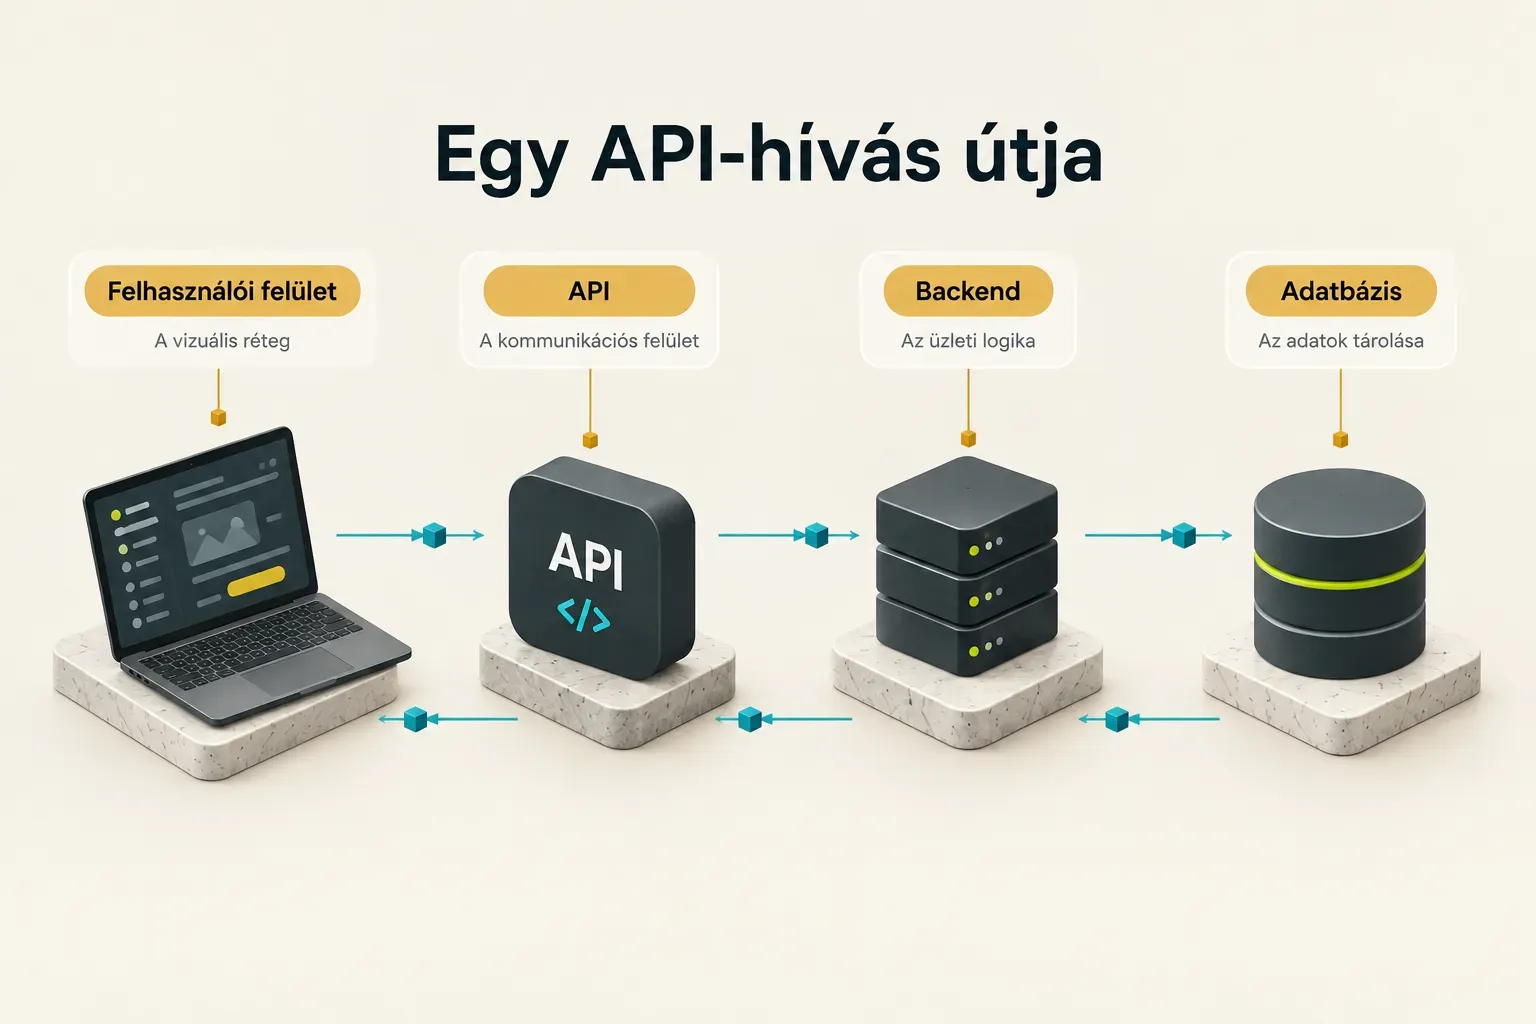
Ha egy étterem hasonlatnál maradunk: a UI az étlap és az asztal, az API a pincér, a backend a szakács, az adatbázis pedig a kamra.
Mindegyik nélkül megáll a rendszer.
Rest api, api-kulcs és webhook
Ha valaha olvastál már API-dokumentációt, ez a három fogalom szinte biztosan előkerült. Mindhárom gyakran hangzik el egy mondatban, mégis teljesen mást jelentenek.
Nézzük őket külön.
Mit jelent a REST API?
A REST nem protokoll.
Nem is szoftver vagy szabvány.
A REST (Representational State Transfer) egy architekturális elvrendszer, amelyet Roy Fielding írt le 2000-ben megjelent doktori disszertációjában.
A REST meghatároz néhány alapelvet: minden adat egy erőforrásként érhető el saját címen, a kommunikáció állapotmentes (minden kérés önmagában tartalmaz minden szükséges információt), és egységes felületet kell használni.
Egy REST API tehát olyan API, amely ezeket az elveket követi.
A REST maga nem szállít adatot.
Ehhez a HTTP protokollt használja, az adatok formátuma pedig jellemzően JSON.
Vagyis a HTTP a szállítás, a JSON a csomag tartalma, a REST pedig a szabálykönyv, amely szerint az egészet megszervezik.
A REST nem az egyetlen megközelítés.
A SOAP egy régebbi, szigorúbb, XML-alapú protokoll, amely ma főleg banki és vállalati rendszerekben él tovább. A GraphQL pedig egy rugalmasabb lekérdezőnyelv, ahol a kliens pontosan megmondja, milyen mezőket kér, így nem kap felesleges adatot.
Ennek ellenére 2026-ban is a REST a legelterjedtebb megoldás a webes API-k között.
Az api-kulcs és a biztonság
Honnan tudja egy szolgáltatás, hogy ki kopogtat?
Az API-kulcs egyedi azonosító, általában egy hosszú, véletlenszerű karaktersor. Megmondja a szolgáltatásnak, ki küldi a kérést, és milyen jogosultságokkal rendelkezik.
A kulcs alapján a szolgáltató méri a használatot, kiszámlázza a díjakat, és korlátozza a hozzáférést. Összetettebb esetekben, például amikor egy felhasználó nevében kell adatot elérni, az OAuth 2.0 szabvány jön képbe. Ilyenkor a kliens egy rövid életű Bearer tokent kap, amelyet minden kérés fejlécében elküld.
És itt kezdődnek a problémák.
Az API-kulcs olyan, mint egy bankkártya PIN-kóddal együtt: aki megszerzi, a te nevedben használhatja a szolgáltatást, a te számládra.
A két leggyakoribb hiba a kulcs kliensoldali kódban hagyása és a nyilvános GitHub-tárhelyre való feltöltése. A böngészőben futó JavaScript kódot bárki megnézheti a fejlesztői eszközökkel, egy mobilapp pedig visszafejthető. A nyilvános tárhelyeket automatizált botok pásztázzák, amelyek gyakran perceken belül megtalálják a kiszivárgott kulcsokat.
A biztonságos tárolás alapszabálya egyszerű: a titkos kulcs mindig a szerveren marad.
Környezeti változóban vagy erre szolgáló titokkezelő szolgáltatásban tárold, a kliens pedig a saját backendedet hívja, amely a kulcsot hozzáadva továbbítja a kérést. Emellett adj minden kulcsnak csak annyi jogosultságot, amennyi feltétlenül kell, és rendszeresen cseréld le őket.
Webhook: amikor az api szól neked
Egy sima API-hívásnál mindig te kérdezel.
Mi van akkor, ha azt szeretnéd tudni, mikor fizetett ki egy vásárló egy rendelést? Kérdezheted a fizetési szolgáltatót percenként: „Fizetett már? És most?”
Ezt hívják pollozásnak, és rendkívül pazarló.
A webhook fordítva működik.
Megadsz a szolgáltatónak egy címet a saját szervereden, és amikor bekövetkezik az esemény (például sikeres fizetés), a szolgáltató magától küld oda egy HTTP-kérést az esemény adataival.
Nem neked kell kérdezned.
Ő szól.
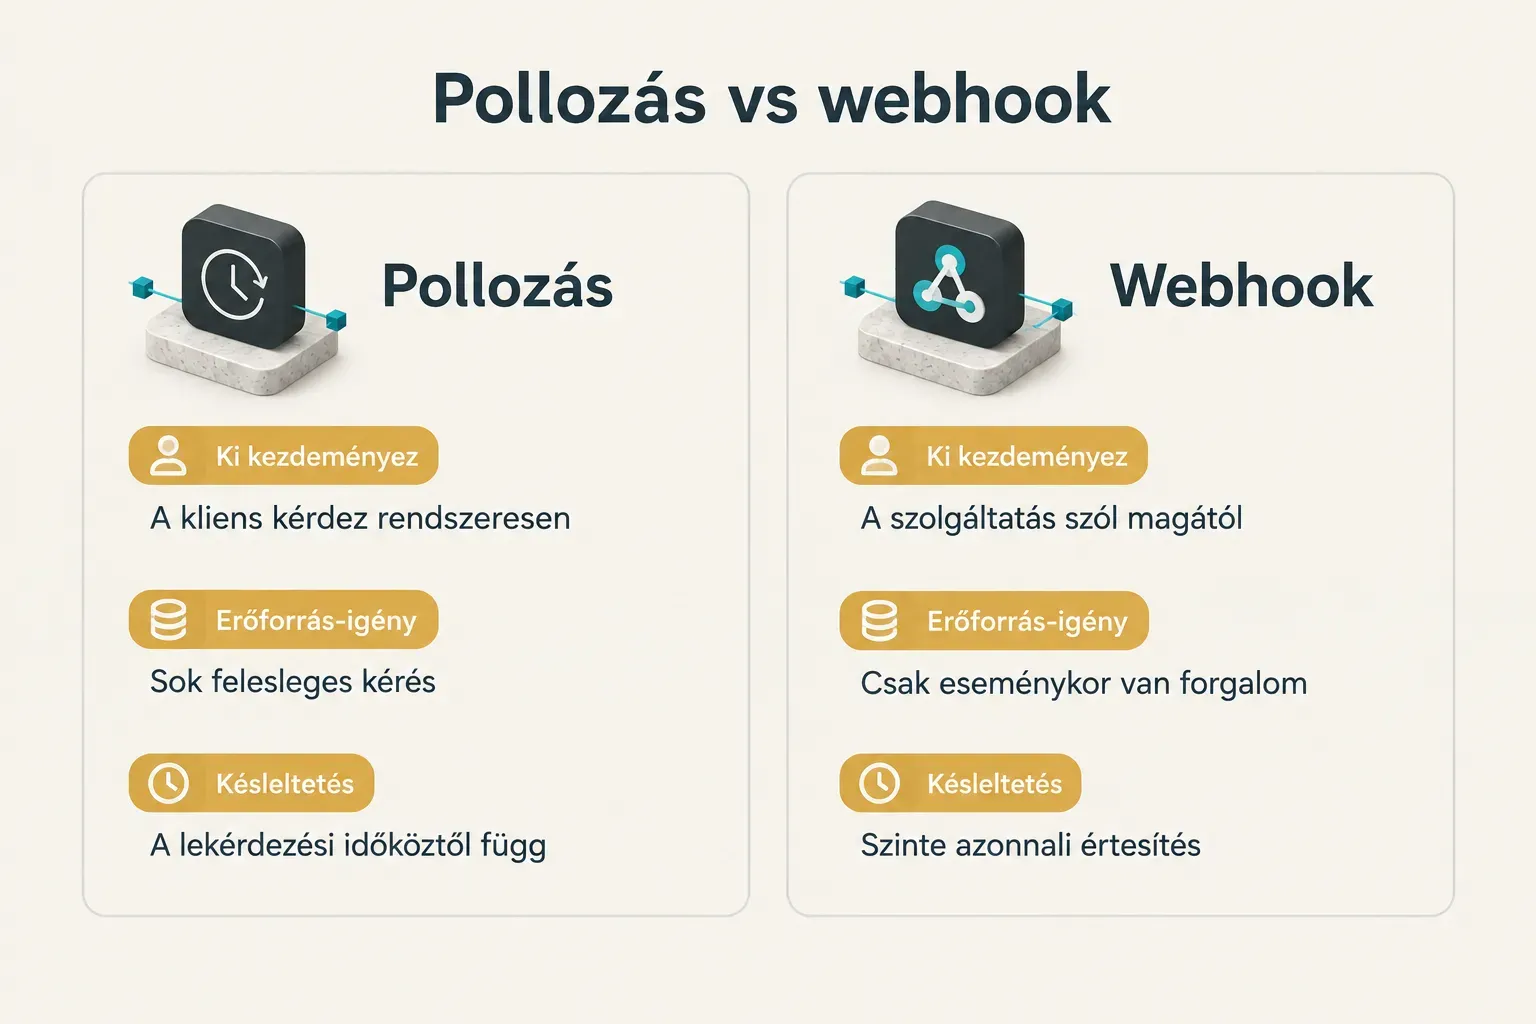
A Stripe például webhookon küldi el, ha egy fizetés sikeres, egy előfizetés megújult, vagy egy kártyát elutasítottak. Egy dologra viszont figyelni kell: a webhook címed nyilvános, ezért minden beérkező üzenet aláírását ellenőrizni kell.
Különben bárki küldhetne hamis „sikeres fizetés” értesítést.
Api-k a vállalkozásban
Egy átlagos webáruház egyetlen rendelésnél akár öt-hat külső rendszerrel is kommunikál. Fizetés, számla, készletcsökkentés, visszaigazoló e-mail, futárrendelés, analitikai esemény.
A vásárló ebből egy kattintást lát.
A háttérben API-k láncolata dolgozik.
Gyakori üzleti integrációk
Az API-integráció azt jelenti, hogy két vagy több szoftvert API-kon keresztül összekapcsolsz, hogy automatikusan adatot cseréljenek. A cél mindig ugyanaz: kiváltani a kézi munkát, és megszüntetni az elírásokból eredő hibákat.
A fizetési integráció a leggyakoribb: Stripe, Barion vagy SimplePay kezeli a kártyás tranzakciókat, a te rendszered soha nem lát kártyaszámot.
A számlázási integráció Magyarországon különösen fontos, hiszen a Számlázz.hu vagy a Billingo API-ja automatikusan kiállítja a számlát, és továbbítja a NAV Online Számla rendszerébe.
A CRM-integráció (HubSpot, Salesforce, Pipedrive) gondoskodik arról, hogy minden új érdeklődő és vásárló automatikusan bekerüljön az ügyfélnyilvántartásba.
A készletkezelés összeköti a webshopot a raktárrendszerrel, így nem adsz el olyat, ami már elfogyott.
Az időpontfoglalás jellemzően a Google Calendar vagy a Microsoft Graph API-jára épül. A push-értesítéseket mobilappoknál többnyire a Firebase Cloud Messaging küldi, az analitikát pedig a Google Analytics 4 vagy hasonló eszközök API-ja gyűjti.
Együtt ezek adják a modern rendszerintegráció gerincét.
Korlátok, amikkel számolni kell
Az API-k nem varázspálcák.
Minden integráció hoz magával korlátokat, és ezek jellemzően éles üzemben, a legrosszabb pillanatban derülnek ki.
A rate limiting azt jelenti, hogy a szolgáltató korlátozza, hány kérést küldhetsz egy adott időszak alatt. A Stripe például éles módban alapértelmezetten nagyjából 100 kérést enged másodpercenként. Ha túlléped, 429 Too Many Requests választ kapsz, és a rendszerednek tudnia kell várni, majd újrapróbálkozni.
Az API-verziózás a második buktató.
A szolgáltatók rendszeresen kiadnak új verziókat (v1 helyett v2), a régieket pedig egy idő után kivezetik. Ha erre nem figyelsz, egy reggel arra ébredsz, hogy leállt a számlázásod.
A hibakezelés sem opcionális.
Egy külső szolgáltatás bármikor lehet lassú vagy elérhetetlen, ezért kellenek újrapróbálkozási szabályok, időkorlátok és naplózás. Fizetéseknél pedig idempotencia-kulcsok, hogy egy hálózati hiba miatt ne terhelj meg valakit kétszer.
Végül ott az adatvédelmi megfelelés és a szolgáltatói függés. Ha egy API személyes adatot kezel, a GDPR szerint adatfeldolgozói szerződés kell, és tudnod kell, hol tárolják az adatokat.
És ha a szolgáltató árat emel vagy megszünteti a terméket… a te üzleted is érintett lesz.
Mikor kell egyedi fejlesztés?
Nem minden integrációhoz kell programozó.
A döntés három szinten dől el.
Kész integráció elég, ha a folyamat szabványos: egy WooCommerce-bővítmény a számlázáshoz, vagy egy Zapier- illetve Make-forgatókönyv, amely az új rendelést átküldi a CRM-be.
Gyors, olcsó, néhány óra alatt beállítható.
Middleware akkor kell, amikor több rendszert kell összehangolni, és az adatokat útközben át kell alakítani. Ez egy köztes réteg, amely fogadja az egyik rendszer adatait, átformálja, és továbbítja a másiknak. Ilyen például, ha a webshop, a raktár és a könyvelés mind más adatformátumot használ.
Egyedi backend- vagy API-fejlesztés akkor indokolt, ha az üzleti logikád egyedi, nagy a forgalom, szigorúak a biztonsági követelmények, vagy saját mobilappot építesz. A CompletApp is így közelíti meg ezeket a projekteket: Firebase vagy Supabase alapú backenddel, Stripe fizetési integrációval és AI-szolgáltatások bekötésével épít olyan megoldásokat, amelyeket kész bővítményekkel nem lehetne megvalósítani.
Bármelyik utat választod, az API-dokumentáció az első lépés.
Egy jó dokumentáció tartalmazza az elérhető endpointokat, a kötelező és opcionális paramétereket, a szükséges headereket, a válaszformátumokat példákkal, a lehetséges státuszkódokat és a hitelesítési követelményeket. Sok szolgáltató ma már az OpenAPI Specification szabványt használja, amelyből interaktív dokumentáció generálható, és amely megkönnyíti az API-tesztelést olyan eszközökkel, mint a Postman.
Amit érdemes megjegyezned
Ha csak kíváncsiságból kerestél rá az API jelentésére, most már érted a lényeget.
A kliens kérést küld, a szerver hitelesít és feldolgoz, majd válaszol. Azt is tudod, hogy a REST egy elvrendszer, az API-kulcs egy azonosító, a webhook pedig fordított irányú értesítés.
Ha a saját vállalkozásodhoz tervezel API-integrációt, ne a megoldással kezdd.
Kezdd a dokumentációval.
Nézd meg, milyen végpontokat kínál a szolgáltató, milyen korlátokat szab, és hogyan kezeli a hitelesítést.
Csak ezután dönts kész bővítmény, middleware vagy egyedi fejlesztés mellett.
És ha úgy látod, hogy a projekted túlnő egy kész beépülőn? Egy ingyenes konzultáció gyakran egyetlen óra alatt választ ad arra, amire egyedül hetekig keresnéd a megoldást.